دانلود پاورپوینت تحلیل عملکرد سیستم های SIEM در شناسایی تهدیدات سایبری
| عنوان فارسی | تحلیل عملکرد سیستم های SIEM (مدیریت اطلاعات و رویدادهای امنیتی - Security Information and Event Management) در شناسایی تهدیدات سایبری |
|---|---|
| درسهای مرتبط | فناوری اطلاعات |
- تعداد اسلاید :
- 29
- فرمت :
- pptx
- قابلیت چاپ و پرینت :
- دارد
- کیفیت طراحی :
- طلایی
- سال طراحی :
- 1405
- برای ارائه کلاسی مناسب است؟
- بله
- قابلیت ویرایش :
- دارد
- برای دفاعیه ارشد و دکتری مناسب است؟
- بله
در عصر حاضر که وابستگی سازمانها و کسبوکارها به زیرساختهای فناوری اطلاعات به بالاترین حد خود رسیده است، امنیت سایبری دیگر تنها یک گزینه نیست، بلکه یک ضرورت حیاتی برای بقا محسوب میشود. با گسترش روزافزون حملات پیچیده و هدفمند، روشهای سنتی دفاعی مانند فایروالها و آنتیویروسها به تنهایی پاسخگوی نیازهای امنیتی شبکههای مدرن نیستند. در این میان، یکی از کلیدیترین و مؤثرترین ابزارهایی که برای مانیتورینگ مستمر، جمعآوری دادهها و تحلیل رویدادهای امنیتی توسعه یافته است، سیستمهای مدیریت رویداد و اطلاعات امنیتی یا به اختصار SIEM میباشند. این سیستمها با تجمیع لاگها و دادههای تولید شده توسط دستگاهها، برنامههای کاربردی و زیرساختهای شبکهای مختلف، یک دیدگاه یکپارچه و متمرکز از وضعیت امنیتی سازمان ارائه میدهند و به تیمهای امنیتی کمک میکنند تا الگوهای مشکوک را پیش از تبدیل شدن به بحرانهای جبرانناپذیر شناسایی و متوقف کنند.
برای درک بهتر نحوه عملکرد و کارایی این پلتفرمها در شناسایی تهدیدات، ابتدا باید به ساختار و مکانیزمهای پایهای آنها نگاهی عمیقتر بیندازیم. این سیستمها در وهله اول به عنوان یک موتور عظیم پردازش داده عمل میکنند که حجم انبوهی از اطلاعات را از منابع گوناگون در سراسر شبکه جمعآوری میکنند؛ منابعی که شامل سرورها، روترها، تجهیزات امنیتی، سیستمهای تشخیص نفوذ و حتی برنامههای کاربردی خاصمنظوره میشوند. پس از جمعآوری، دادهها نرمالسازی شده و در یک قالب استاندارد قرار میگیرند تا امکان مقایسه و تحلیل دقیق آنها فراهم شود. در این مرحله است که هسته اصلی تحلیل عملکرد این سیستمها، یعنی موتور همبستگی (Correlation Engine)، وارد عمل میشود. این موتور با استفاده از قوانین پیشفرض، الگوریتمهای ریاضی و تکنیکهای آماری، رویدادهای به ظاهر نامرتبط را به یکدیگر پیوند داده و زنجیرهای از فعالیتها را که ممکن است نشاندهنده یک حمله سایبری پنهان باشد، کشف میکند. بنابراین، ارزیابی و تحلیل عملکرد یک سیستم SIEM به معنای سنجش دقت، قدرت پردازش و سرعت این موتور در تفکیک هشدارهای واقعی از هشدارهای کاذب (False Positives) است که همواره یکی از بزرگترین چالشهای پیش روی تیمهای عملیات امنیتی (SOC) به شمار میرود.
از سوی دیگر، چشمانداز تهدیدات سایبری در دهههای اخیر تغییرات شگرفی را تجربه کرده است که لزوم ارزیابی و تحلیل مستمر سیستمهای دفاعی را بیش از پیش نمایان میسازد. مهاجمان امروزی با بهرهگیری از تکنیکهای پیشرفته، بدافزارهای بدون فایل و حملات مهندسی اجتماعی، سعی در دور زدن مکانیزمهای شناسایی سنتی مبتنی بر امضا دارند و حملات خود را به گونهای طراحی میکنند که در میان ترافیک عادی شبکه پنهان بماند. تهدیدات مستمر پیشرفته (APTs) میتوانند برای ماهها بدون جلب توجه در شبکههای سازمانی حضور داشته باشند و به سرقت دادههای حساس بپردازند. در چنین شرایطی، تحلیل عملکرد یک سیستم SIEM در مواجهه با این نوع تهدیدات پیچیده بسیار حائز اهمیت است. آیا این زیرساخت قادر است ناهنجاریهای رفتاری ظریف را در طول زمان تشخیص دهد؟ آیا میتواند با استفاده از منابع اطلاعات تهدیدات (Threat Intelligence) بهروزرسانی شده، نشانههای نفوذ (IoCs) جدید را به سرعت شناسایی و با لاگهای داخلی مطابقت دهد؟ پاسخ به این پرسشها نیازمند بررسی دقیق معماری سیستم، میزان مقیاسپذیری آن در پردازش دادههای حجیم (Big Data) و همچنین قابلیتهای آن در ارائه گزارشهای تحلیلی عمیق است که به تحلیلگران اجازه میدهد وضعیت شبکه را در لحظه ارزیابی کنند.
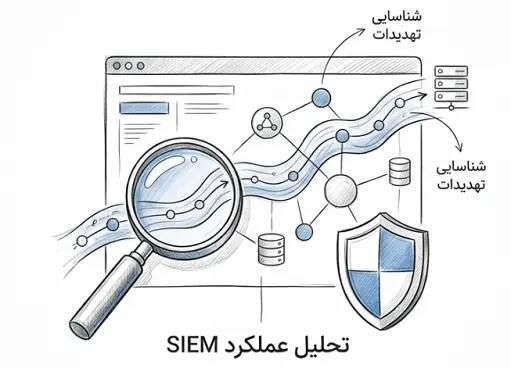
در نهایت، در بررسی کلیات این موضوع باید به این نکته توجه داشت که تحلیل عملکرد زیرساختهای دفاعی تنها به قابلیتهای نرمافزاری و سختافزاری محدود نمیشود، بلکه عامل انسانی، فرآیندهای عملیاتی و نحوه پیادهسازی نیز نقش بسزایی در اثربخشی این پلتفرمها ایفا میکنند. یک سیستم SIEM هر چقدر هم که از نظر فنی قدرتمند باشد، در صورتی که توسط یک تیم متخصص پیکربندی و بهینهسازی نشود، نمیتواند به حداکثر پتانسیل خود در شناسایی تهدیدات سایبری دست یابد. تنظیم دقیق و سفارشیسازی قوانین هشدار، بهروزرسانی مستمر پایگاههای داده، و یکپارچهسازی آن با سایر ابزارهای امنیتی نظیر سیستمهای پاسخگویی خودکار (SOAR)، از جمله اقداماتی هستند که مستقیماً بر خروجی و عملکرد نهایی سیستم تأثیر میگذارند. علاوه بر این، با توجه به اینکه بسیاری از سازمانها در حال مهاجرت به زیرساختهای ابری هستند، ارزیابی این سیستمها باید شامل بررسی قابلیتهای تطبیقپذیری آنها با محیطهای ابری و ترکیبی (Hybrid) نیز باشد. در مجموع، هدف از این تحلیلها، اطمینان از استقرار یک لایه نظارتی هوشمند و چابک است که نه تنها قادر به شناسایی دقیق حملات در همان مراحل اولیه زنجیره نفوذ باشد، بلکه بتواند با ارائه اطلاعات جامع و قابل اتکا، زمان پاسخگویی به حوادث را به حداقل رسانده و از وارد آمدن خسارات سنگین جلوگیری نماید.
نقد و بررسیها
هنوز بررسیای ثبت نشده است.