دانلود پاورپوینت مروری بر امنیت اطلاعات در رایانش لبه
| عنوان فارسی | مروری بر امنیت اطلاعات در رایانش لبه |
|---|---|
| درسهای مرتبط | فناوری اطلاعات |
- تعداد اسلاید :
- 29
- فرمت :
- pptx
- قابلیت چاپ و پرینت :
- دارد
- کیفیت طراحی :
- طلایی
- سال طراحی :
- 1405
- برای ارائه کلاسی مناسب است؟
- بله
- قابلیت ویرایش :
- دارد
- برای دفاعیه ارشد و دکتری مناسب است؟
- بله
با گسترش روزافزون اینترنت اشیاء و نیاز به پردازش بلادرنگ دادهها در کاربردهای حساسی نظیر خودروهای خودران، شهرهای هوشمند و سلامت الکترونیک، پارادایم سنتی رایانش ابری به دلیل چالشهایی نظیر تاخیر در شبکه و محدودیت پهنای باند، دیگر پاسخگوی تمام نیازهای پردازشی نیست. در پاسخ به این محدودیتها، «رایانش لبه» (Edge Computing) به عنوان یک معماری نوین ظهور کرده است که در آن، منابع پردازشی و ذخیرهسازی به نزدیکترین نقطه ممکن به منبع تولید دادهها منتقل میشوند. این تغییر معماری، اگرچه مزایای بیشماری از جمله کاهش چشمگیر تاخیر و بهینهسازی مصرف پهنای باند را به همراه دارد، اما چالشهای بیسابقهای را نیز در حوزه امنیت اطلاعات به وجود آورده است. در محیطهای لبه، دادههای حساس و حیاتی به جای تمرکز در مراکز داده امن و به شدت کنترلشده، در گرههای توزیعشدهای پردازش میشوند که ممکن است در محیطهای فیزیکی ناامن و با حداقل نظارت قرار داشته باشند. بنابراین، تضمین محرمانگی، یکپارچگی و در دسترس بودن دادهها در این لایه توزیعشده، به یکی از مهمترین دغدغههای محققان و مهندسان شبکههای نوین تبدیل شده است.
برای درک بهتر چالشهای موجود، ابتدا باید به مقدمات و کلیات معماری رایانش لبه و تفاوت آن با مدلهای سنتی بپردازیم. رایانش لبه به جای ارسال حجم عظیمی از دادههای خام به ابر برای پردازش، یک لایه میانی از دستگاههای پردازشی (مانند روترها، دروازهها، و سرورهای محلی کوچک) را در لبه شبکه ایجاد میکند که قادرند تحلیلهای اولیه و تصمیمگیریهای محلی را در کسری از ثانیه انجام دهند. این گستردگی و توزیعشدگی باعث میشود که سطح حمله (Attack Surface) به شدت گسترش یابد. در یک معماری ابری سنتی، امنیت اطلاعات معمولاً از طریق دیوارهای آتش قدرتمند، سیستمهای تشخیص نفوذ متمرکز و کنترلهای دسترسی فیزیکی دقیق در یک یا چند مرکز داده تامین میشود؛ اما در رایانش لبه، ما با هزاران یا میلیونها گره پردازشی مواجهیم که از نظر توان محاسباتی، ظرفیت باتری و استانداردهای امنیتی بسیار ناهمگون هستند. بسیاری از دستگاههای پایانی اینترنت اشیاء که به گرههای لبه متصل میشوند، به دلیل محدودیتهای سختافزاری و انرژی، توانایی اجرای الگوریتمهای رمزنگاری پیچیده را ندارند و این امر آنها را به اهداف آسانی برای مهاجمان تبدیل میکند. علاوه بر این، قرارگیری فیزیکی گرههای لبه در محیطهای عمومی یا مکانهایی با دسترسی آسان، خطر دستکاری فیزیکی سختافزار، استخراج کلیدهای رمزنگاری از طریق حملات کانال جانبی (Side-channel attacks) و تزریق بدافزار به صورت مستقیم را به شدت افزایش میدهد که این موارد نیازمند بازنگری اساسی در راهکارهای حفاظتی است.
ابعاد دیگر این موضوع به ماهیت شبکههای ارتباطی و مدیریت هویت در این محیطهای پویا بازمیگردد. در رایانش لبه، دادهها دائماً در حال حرکت بین دستگاههای انتهایی، گرههای لبه و در نهایت سرورهای ابری هستند. این تبادل مداوم دادهها در شبکههای بیسیم و اغلب ناهمگن (مانند 5G، Wi-Fi، Zigbee)، خطر استراق سمع، حملات مردی در میان (Man-in-the-Middle) و جعل هویت را دوچندان میکند. از منظر امنیت اطلاعات، یکی از بزرگترین چالشها، برقراری یک مکانیزم احراز هویت و کنترل دسترسی یکپارچه و مقیاسپذیر در میان دستگاههایی است که متعلق به تولیدکنندگان مختلف بوده و از پروتکلهای متفاوتی استفاده میکنند. همچنین، ماهیت پویای گرههای لبه (مانند خودروهای متصل که دائماً در حال تغییر مکان و اتصال به گرههای لبه مختلف هستند) باعث میشود که حفظ یک نشست امن و انتقال سیاستهای امنیتی از یک گره به گره دیگر بسیار پیچیده باشد. در کنار این موارد، خطر حملات محرومسازی از سرویس توزیعشده (DDoS) در محیط لبه بسیار جدی است؛ زیرا مهاجمان میتوانند با به دست گرفتن کنترل تعداد زیادی از دستگاههای اینترنت اشیاء ضعیف، ترافیک عظیمی را به سمت یک گره لبه خاص روانه کرده و با از کار انداختن آن، در عملکرد سیستمهای حیاتی مانند مدیریت ترافیک شهری یا خطوط تولید صنعتی اختلالات فاجعهباری ایجاد کنند.
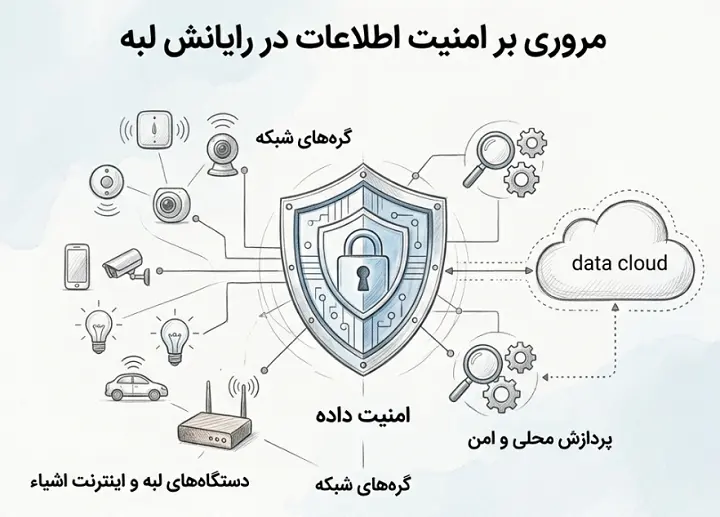
با وجود این تهدیدات گسترده، محققان در حال توسعه راهکارهای نوآورانهای برای مقابله با چالشهای امنیتی در رایانش لبه هستند. یکی از این رویکردها، استفاده از رمزنگاری سبکوزن (Lightweight Cryptography) است که به طور خاص برای دستگاههایی با منابع محدود طراحی شده است تا بتوانند بدون افت شدید عملکرد، دادههای خود را رمزنگاری کنند. همچنین، معماری «اعتماد صفر» (Zero Trust) به عنوان یک الگوی کلیدی در شبکههای لبه در حال پذیرش است؛ در این الگو، هیچ دستگاه یا کاربری، چه در داخل و چه در خارج از شبکه، به طور پیشفرض قابل اعتماد نیست و هر درخواستی باید به طور مداوم احراز هویت و مجوزسنجی شود. ادغام هوش مصنوعی و یادگیری ماشین، به ویژه تکنیک «یادگیری فدرال» (Federated Learning)، نیز گام بزرگی در ارتقای امنیت اطلاعات در لبه محسوب میشود. در یادگیری فدرال، مدلهای تشخیص نفوذ میتوانند به صورت محلی در گرههای لبه آموزش ببینند و تنها پارامترهای مدل (و نه دادههای خام حساس کاربران) برای بهروزرسانی مدل سراسری به ابر ارسال شوند، که این امر به حفظ حریم خصوصی کمک شایانی میکند. در نهایت، استفاده از فناوری بلاکچین برای ایجاد دفاتر کل توزیعشده و غیرقابل تغییر، میتواند در مدیریت غیرمتمرکز هویتها، ثبت امن رویدادها و جلوگیری از دستکاری دادهها در لبه شبکه نقش محوری ایفا کند و مسیر را برای استقرار ایمن و پایدار نسل بعدی سیستمهای توزیعشده هموار سازد.
مرتضوی –
ممنون از شما